
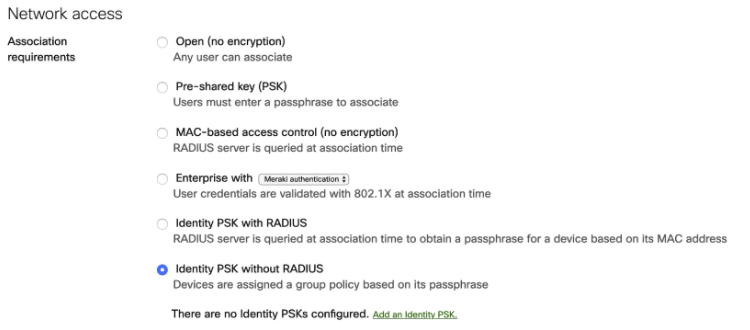
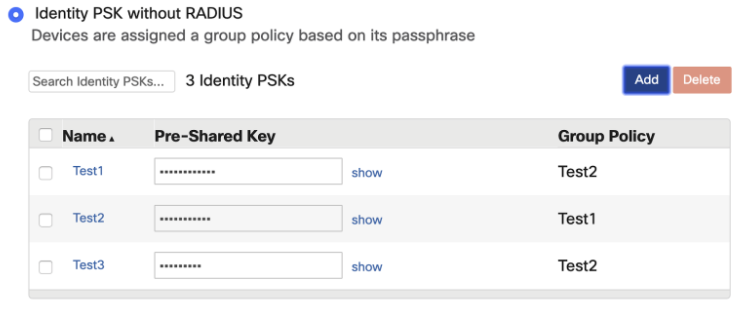
L’iPSK Meraki permet d’utiliser plusieurs clés prépartagées sur un même SSID et de leur associer des politiques différentes. Le mode sans RADIUS simplifie certains réseaux invités ou IoT, sans transformer une clé partagée en identité individuelle vérifiée.
Un peu d'explications d'abord.. c'est quoi IPSK ?
Dans le cadre d'un WiFi n'utilisant pas du 802.1X, système d'authentification qui permet pour chaque utilisateur/appareil d'avoir une meilleure sécurité ainsi que l'assignation de rôles, on n'avait jusqu'à présent pas énormément d'alternatives pratiques pour organiser et sécuriser ses réseaux.
En gros si vous émettiez un WiFi avec du WPA2-PSK (= Pre Shared Key, une clef partagée qui sert à accéder au réseau), tout le monde a la même clef et accède au même segment du réseau.
Cisco Meraki gère depuis longtemps la possibilité de dire "tel appareil ira ensuite dans tel réseau ou se verra appliqué telle politique" mais ça nécessite de connaitre d'avance l'adresse Mac de la machine.
Avec IPSK (Identity PSK), on va pouvoir avoir sur un même réseau WiFi WPA2... plusieurs clefs partagées différentes.
Imaginons je suis le Coworking Magique. J'émets un WiFi "Coworking Magique". Jusqu'à présent avec le code "wifi magique" tout le monde accédait .. au même réseau.
Désormais, je vais pouvoir avoir un WiFi "Coworking Magique" mais avec par exemple le code "wifi societeA" , "wifi societeB" etc... qui auront chacun des propriétés différentes !
Quel intérêt concret ?
Le WiFi 802.1X peut être complexe à mettre en place notamment car certains appareils ne le gèrent pas, qu'il faut des serveurs additionnels...
Avec l'avénement de l'IoT, les objets connectés se multiplient et ..en l'absence de ségrégation correcte des réseaux, accèdent à tout et n'importe quoi.
Avec l'IPSK, vous pouvez, en n'émettant qu'un SSID, gérer par exemple :
- Un réseau pour l'IOT
- Un réseau pour la comptabilité
- Un réseau pour les invités
Cela permet aussi d'éviter de faire trop de SSIDs ce qui a un impact sur les performances WiFi à cause d'un overhead des frames de management.
La solution est donc également idéale pour les pépinières d'entreprises, entreprises partageant des bureaux et des infrastructures mais désireuses d'isoler leurs réseaux.
La liste des possibilités est assez élevée.
Avec ou sans serveur RADIUS : que vérifier ?
Meraki propose des scénarios iPSK avec et sans serveur RADIUS. Les limites de clés, les politiques associées et les modes de sécurité pris en charge dépendent du modèle et du logiciel : consultez les guides du constructeur liés ci-dessous avant de dimensionner le réseau.
En savoir plus
La documentation en ligne de Meraki vous donne des infos :
Une clé affectée à un groupe reste partageable. Documentez sa révocation, les droits du groupe et les règles entre VLAN. Le bon test consiste à vérifier les accès réellement accordés à chaque clé, puis leur retrait après révocation.
Questions fréquentes
Qu’est-ce que l’iPSK Meraki ?
L’iPSK permet d’utiliser plusieurs clés WPA2 sur un même SSID, chaque clé pouvant être associée à une politique ou à un groupe d’usage différent.
Pourquoi éviter une seule clé WPA2 partagée ?
Une clé unique finit souvent par circuler trop largement. Avec plusieurs clés, on peut isoler des groupes, révoquer un accès précis et limiter les impacts quand une clé est compromise.
iPSK remplace-t-il le 802.1X ?
Pas toujours. Le 802.1X reste plus adapté aux environnements qui peuvent gérer une authentification forte par utilisateur ou appareil. L’iPSK est utile quand cette complexité n’est pas réaliste.
Pourquoi limiter le nombre de SSID ?
Trop de SSID augmente le bruit de gestion radio et dégrade l’efficacité du WiFi. Plusieurs clés sur un même SSID peuvent garder une architecture plus propre.
BoucheCousue peut-il configurer iPSK pour coworking ou IoT ?
Oui. BoucheCousue peut définir les groupes, les VLAN, les politiques Meraki, les clés et les procédures de renouvellement adaptées à un coworking, un lieu partagé ou un parc IoT.