
Les comptes Booking des hôtels peuvent être visés à travers les postes et la messagerie de la réception. Le cas client relaté ci-dessous montre comment un faux échange avec un voyageur a conduit à l’ouverture d’un fichier piégé ; il s’agit d’un retour d’expérience historique, pas d’une nouvelle alerte de campagne.
Ce qui en fait une cible pour des gens mal intentionnés, très enclins à détourner les revenus générés par cette plateforme.
Nous allons vous montrer brièvement comment un de nos clients a pu se faire piéger en espérant que l'histoire ne se répète pas pour votre propre hôtel.
Un mail anodin au début
Tout commence par un email qui semble assez anodin, d'un potentiel client demandant des renseignements:
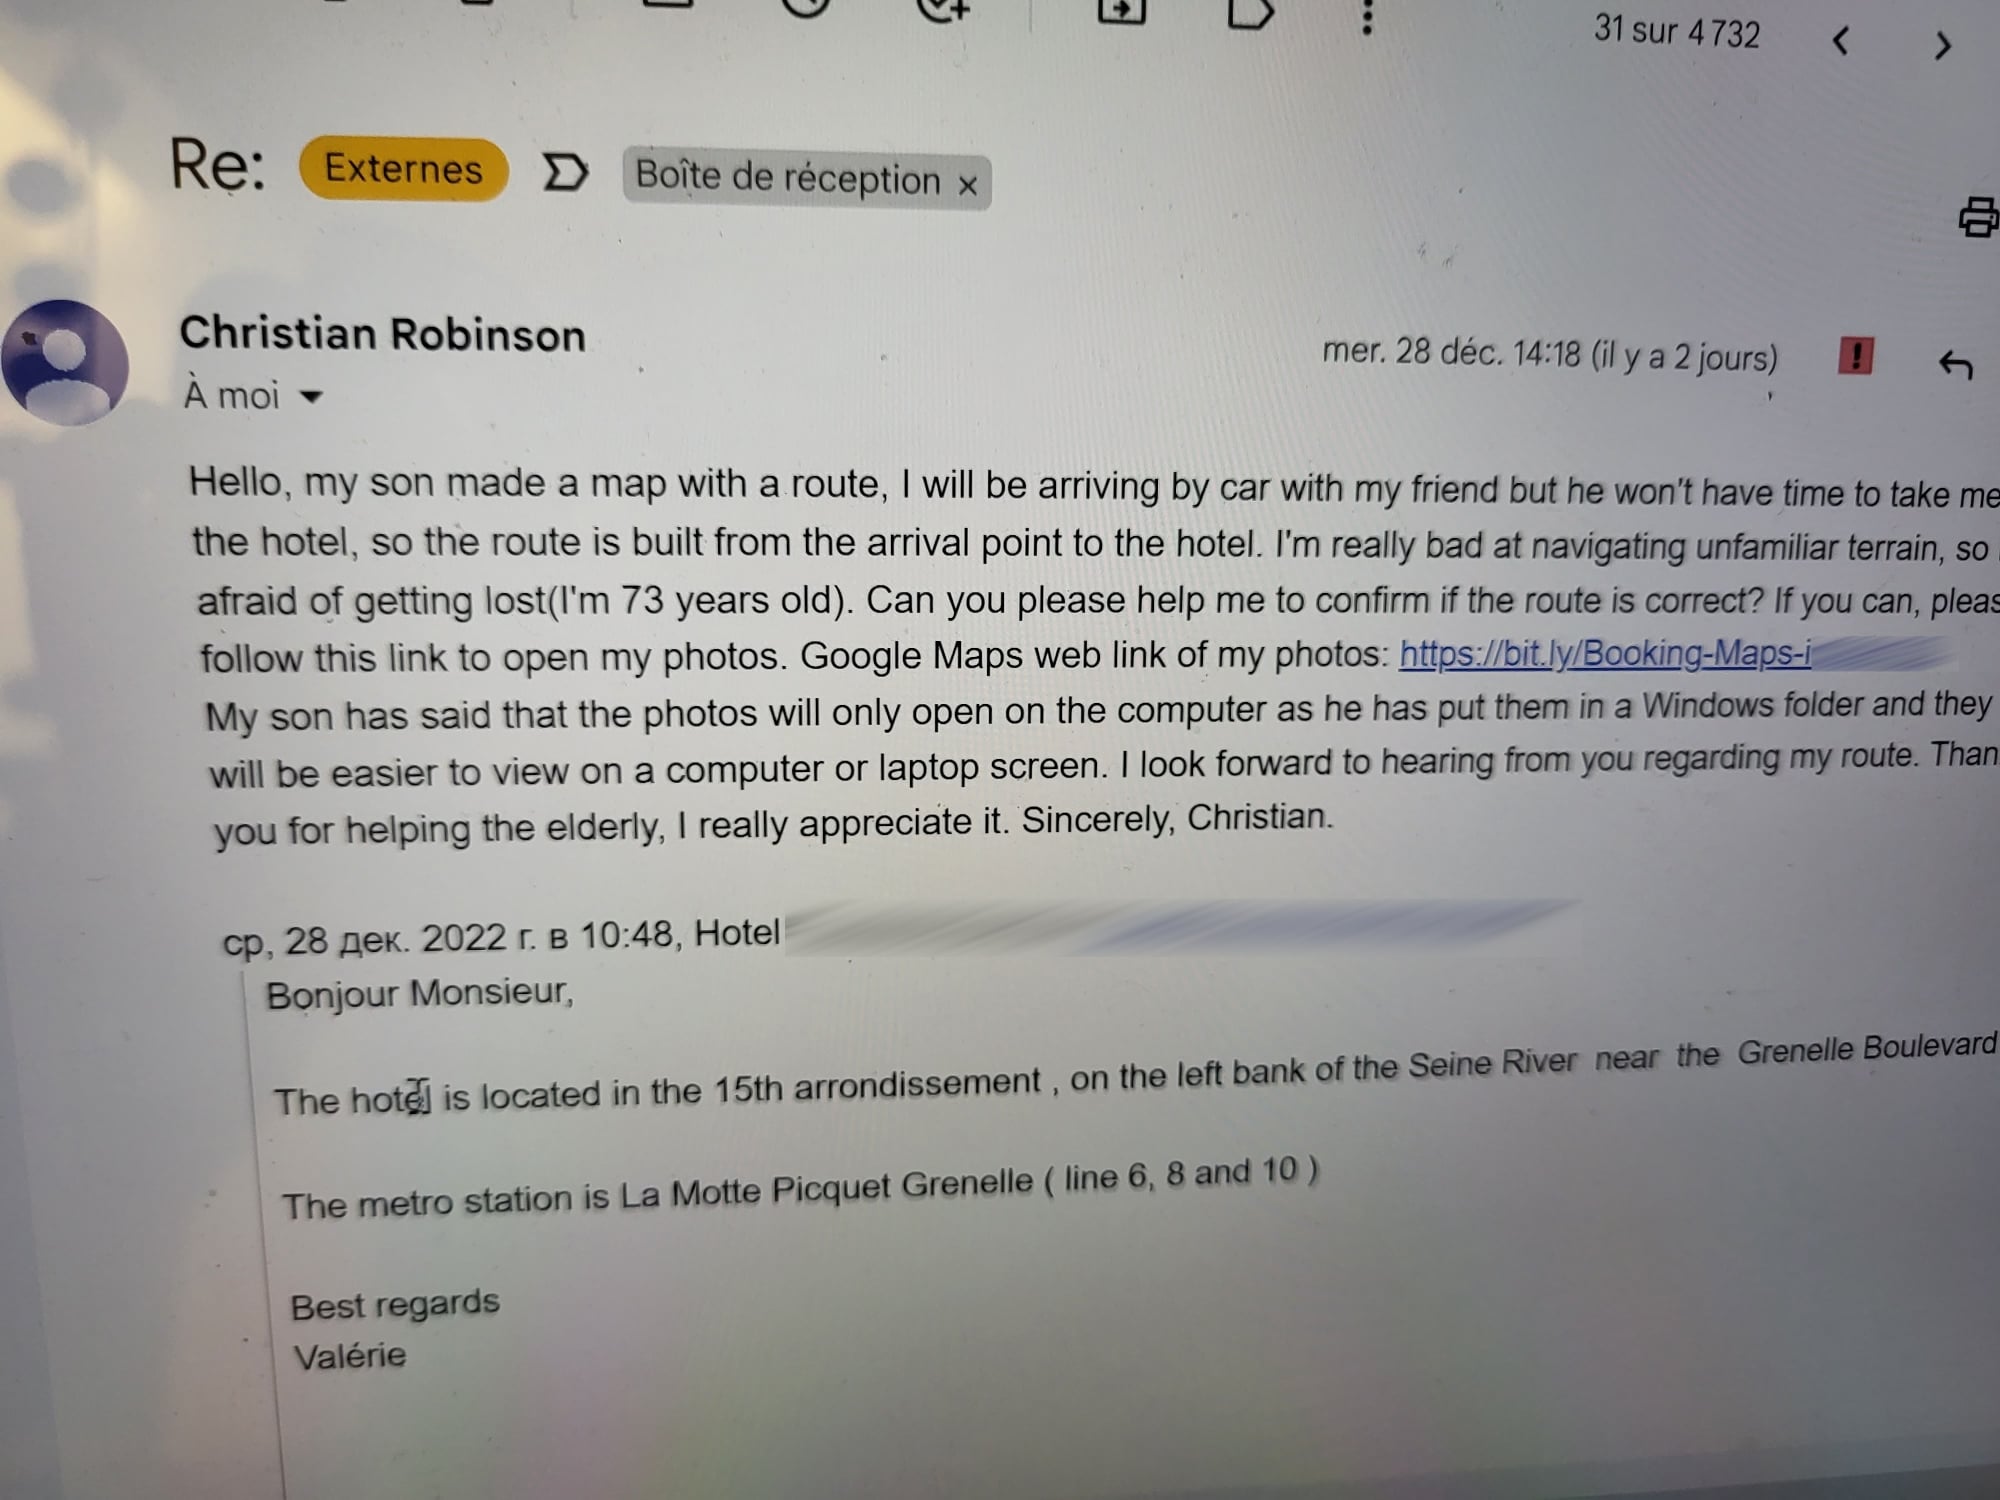
Je remets ici le texte du début du mail :
"Hello, my son made a map with a route, I will be arriving by ca with my friend but he won't have time to take me to the hotel" .. Le mail profite d'une faille: les réceptionnistes d'hôtel, dévoués et voulant aider le touriste/client. Sauf qu'ici l'expéditeur n'a pas du tout prévu de venir dans votre hôtel.
On aurait pu s'alerter d'un détail en voyant cet échange de mail: le texte qui indique de quand date le mail auquel le "client" répond .. est en Russe.
Le lien piégé
C'est la suite du mail qui intrigue mais là encore face à une personne qui veut aider, ça passe comme une lettre à la poste:
Le mail dit "Please follow this link to open my photos" , le lien en question télécharge un fichier "Booking-Maps-id938192.zip" qui contient un fichier .exe , ici appelé "Booking-Maps-id938192.exe" dans notre cas.
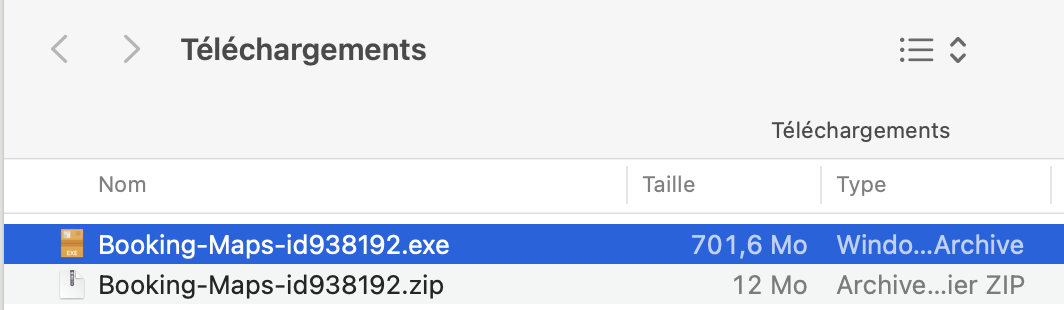
Et c'est là que - sans faire exprès - votre réceptionniste installe une porte dérobée sur votre ordinateur. A date de rédaction de cet article, le virus caché dans ce fichier n'est détecté que par un antivirus sur VirusTotal... c'est à dire qu'il échappe à la détection des autres.
Le logiciel - dont nous n'avons pas fait l'analyse détaillée mais dont le comportement semble très inquiétant - a l'air d'ensuite corrompre l'ordinateur sur lequel il est lancé, puis soit donner un moyen aux pirates de prendre la main sur l'ordinateur soit d'en voler les identifiants.
Piratage de GMail et du compte Booking
Dans le cadre de notre client, les pirates ont effacé du compte GMail de l'hôtel (qu'ils ont passé en Russe) tout le libellé et les mails qui concernaient Booking.com , très probablement pour masquer les traces de leurs agissements à savoir qu'ils semblent avoir récupéré la "propriété" de l'Hôtel concerné, écrit aux clients d'autres mails piégés pour obtenir des paiements de leur part.
Et la réception de l'hôtel s'est mise à recevoir nombre de demandes étranges concernant un logement luxueux.
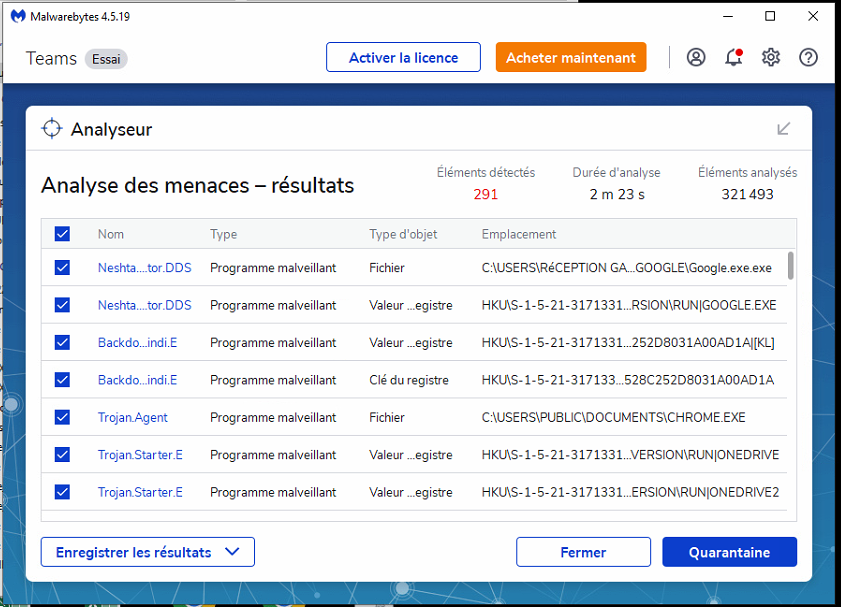
Evidemment suite à cela la réception nous a alerté, nous avons passé les machines au crible de solutions comme Sophos et Malwarebytes qui n'ont pas totalement réussi à nettoyer le problème:
Comment se protéger ?
La prévention doit combiner un canal de signalement clair, des postes protégés et à jour, des accès maîtrisés et une authentification forte. La vigilance complète ces mesures ; elle ne doit pas faire reposer toute la sécurité sur les réceptionnistes.
La porte d'entrée pour des pirates / acteurs malveillants dans un système informatique, c'est souvent l'utilisateur final, vous , vos réceptionnistes, vos équipes. Et dans une industrie de service comme l'hôtellerie / CHR, on cherche à aider les touristes/clients, une faille humaine dont on voit ici que les pirates profitent.
Bien sûr il ne faut pas non plus négliger d'avoir une solution de sécurité à jour et fonctionnelle sur les machines (antivirus / EDR / filtrage web), que ces ordinateurs eux même soient à jour.
Utilisez les mécanismes d’authentification forte proposés et des accès nominatifs ou délégués lorsqu’ils sont disponibles. Organisez le travail d’équipe sans partager indistinctement un mot de passe et un moyen de validation.
Les protections et parcours du service ont pu évoluer depuis cet incident. Pour la réaction à un poste compromis, consultez notre guide des malwares et préservez les éléments utiles à l’analyse avec l’équipe responsable.
Questions fréquentes
Pourquoi les comptes Booking des hotels sont-ils des cibles ?
Ils donnent acces a des reservations, messages clients et flux financiers. Un pirate peut tenter de detourner des paiements ou d envoyer des messages frauduleux aux clients.
Quel est le piege classique dans ce type d attaque ?
L attaquant envoie un message semblant venir d un client et pousse la reception a ouvrir une piece jointe ou un lien, souvent presente comme un plan, une photo ou un document utile.
Pourquoi les receptions d hotel sont-elles exposees au phishing ?
Elles traitent beaucoup de demandes externes et veulent aider rapidement les clients. Cette pression operationnelle rend les messages frauduleux plus difficiles a filtrer.
Quelles protections mettre en place pour les comptes critiques ?
Il faut activer MFA, gestionnaire de mots de passe, postes a jour, filtrage mail, antivirus managé, droits limites, sauvegarde et procedures d alerte claires.
BoucheCousue peut-il aider apres une compromission ?
Oui. Nous pouvons isoler les postes, analyser les comptes, renforcer les acces, changer les mots de passe, verifier les regles mail et mettre en place des mesures preventives.