
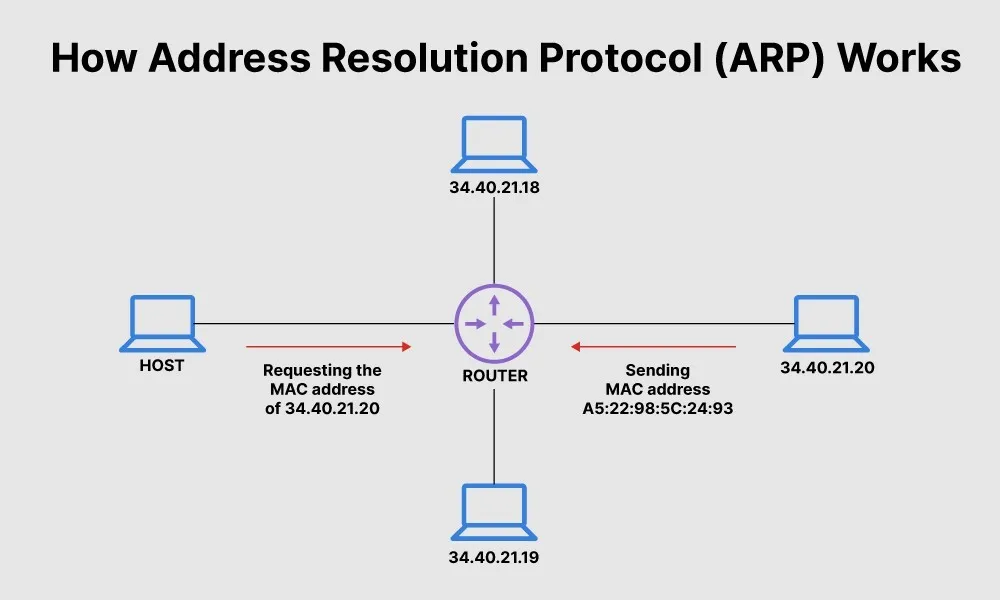
L’ARP (Address Resolution Protocol) permet de trouver l’adresse MAC associée à une adresse IPv4 sur le réseau local. L’appareil peut ensuite adresser la trame Ethernet au bon voisin ou à sa passerelle.
Vous êtes-vous déjà demandé comment les ordinateurs parviennent à communiquer entre eux sur un réseau ? Eh bien, il y a une petite chose appelée ARP, ou « Address Resolution Protocol », qui aide à rendre tout cela possible. Et non, ce n'est pas un groupe de rock branché, mais ça pourrait l'être, si les protocoles réseau avaient des fans.
ARP travaille sur le lien local ; il ne recherche pas l’adresse MAC d’un serveur à travers Internet. Voici son fonctionnement, son cache et ses limites.
1. L'ARP, ou comment demander l'adresse d'un ami
L'ARP est un peu comme un service de renseignements téléphoniques dans le monde du réseau informatique. Imaginez que vous vouliez envoyer un colis à votre ami qui habite dans un immeuble avec 254 appartements. Vous connaissez le nom de votre ami et vous savez qu'il habite là, mais vous ne savez pas à quelle porte frapper.
L'ARP, c'est ce gentil voisin - ou cette voisine un peu folle - qui connaît tout le monde et qui vous dit : « Ah, votre ami habite au numéro 42 ! ».
Sur un réseau IPv4, ARP associe une adresse IP locale à une adresse MAC. Pour une destination située hors du sous-réseau, le poste cherche généralement la MAC de sa passerelle, puis lui transmet la trame.
2. Les petites conversations des ordinateurs: montre moi ta MAC
Lorsqu'un ordinateur veut communiquer avec un autre ordinateur sur un réseau local (LAN), il a besoin de connaître son adresse MAC. C'est un peu comme s'ils avaient besoin de connaître la couleur de la chemise de l'autre pour se reconnaître dans la foule. Mais comment font-ils pour obtenir cette information ?
Eh bien, ils commencent par envoyer une demande ARP, qui ressemble à ceci : « Hé, qui a l'adresse IP 192.168.1.42 ? Dites-moi votre adresse MAC, s'il vous plaît ! ». Cette demande est envoyée à tous les ordinateurs du réseau, un peu comme si vous criiez dans une pièce bondée. Cette requête ARP s'appelle "who has".
L’appareil qui possède l’IPv4 recherchée peut répondre, par exemple : « 192.168.1.42 correspond à 02:23:45:67:89:AB ». L’émetteur peut conserver cette association dans son cache. Cet exemple utilise une adresse MAC unicast administrée localement.
3. Un annuaire à portée de main: la table ARP
Une fois qu'un ordinateur a appris l'adresse MAC d'un autre ordinateur, il ne veut pas avoir à redemander cette information à chaque fois qu'il veut lui parler. Alors, il garde ces informations dans un carnet d'adresses appelé « table ARP ».
C'est un peu comme si votre téléphone enregistrait automatiquement le numéro de téléphone de chaque personne à qui vous parlez et le nom associé.
Mais attention, les ordinateurs sont un peu maniaques de l'organisation : ils ne gardent pas ces informations indéfiniment.
Au bout d'un certain temps, ils les suppriment de leur table ARP pour éviter d'encombrer leur mémoire. C'est un peu comme si vous faisiez le tri dans vos contacts de temps en temps pour supprimer ceux avec qui vous n'avez plus de nouvelles. On appelle ça l'ARP Cache Timeout.
L'ARP n'est pas sans risques
Plutôt basé sur la confiance et le côté déclaratif, le protocole ARP a donc des imperfections et failles. En voici quelques unes :
1. ARP Spoofing (ou ARP Poisoning) :
L'ARP Spoofing est une attaque où un pirate informatique envoie de fausses réponses ARP aux ordinateurs du réseau. Le but est de lier une adresse IP à une fausse adresse MAC, généralement celle du pirate. Ainsi, les ordinateurs du réseau envoient leurs données à l'attaquant au lieu de la destination initiale. Cela permet à l'attaquant d'intercepter, modifier ou bloquer les communications entre les machines du réseau. C'est un peu comme un voleur qui se fait passer pour le facteur pour intercepter vos lettres.
2. ARP Flood :
Une attaque par ARP Flood consiste à inonder le réseau de requêtes ARP inutiles ou malveillantes. Cela peut ralentir ou même paralyser le réseau, car les ordinateurs sont trop occupés à traiter toutes ces requêtes. Imaginez que vous soyez submergé de demandes d'autographes alors que vous essayez simplement de travailler. Pas très productif, n'est-ce pas ?
3. Man-in-the-middle (MITM) :
Une attaque de type man-in-the-middle (ou homme du milieu) peut être réalisée en exploitant les vulnérabilités du protocole ARP. Dans ce type d'attaque, le pirate se positionne entre deux machines du réseau et intercepte leurs communications. Il peut ainsi écouter, modifier ou injecter de nouvelles données sans que les deux parties ne s'en rendent compte. C'est comme si quelqu'un écoutait discrètement vos conversations téléphoniques et y ajoutait de fausses informations.
Sortez couvert !
La protection repose sur une configuration cohérente : Dynamic ARP Inspection, contrôle des ports de confiance, segmentation et supervision. ARP ne fournit pas d’authentification cryptographique native des réponses. Le protocole est défini par la RFC 826.
La fonction Dynamic ARP Inspection (DAI) existe chez Cisco Meraki par exemple et est expliquée ici.
ARP, DHCP et IPv6 : trois notions distinctes
Le DHCP peut attribuer l’IPv4 ; ARP recherche ensuite une MAC sur le lien local. En IPv6, cette fonction est assurée par Neighbor Discovery, décrit dans la RFC 4861, et non par ARP.
Questions fréquentes
À quoi sert ARP sur un réseau local ?
ARP retrouve l’adresse MAC correspondant à une IPv4 sur le lien local. Pour joindre une destination située hors du sous-réseau, le poste recherche généralement la MAC de sa passerelle.
Quelle différence entre adresse IP et adresse MAC ?
L'adresse IP sert à identifier une machine au niveau réseau, tandis que l'adresse MAC identifie l'interface réseau au niveau local. ARP fait le lien entre les deux dans un même LAN.
Qu’est-ce qu’une table ARP ?
La table ARP est le cache dans lequel un appareil garde les correspondances IP vers MAC déjà apprises. Elle évite de redemander la même information à chaque communication.
Pourquoi ARP peut-il être dangereux ?
ARP repose largement sur la confiance. Un attaquant peut envoyer de fausses réponses ARP pour détourner du trafic, provoquer un man-in-the-middle ou perturber le réseau.
Comment limiter les attaques ARP ?
On peut utiliser Dynamic ARP Inspection, des ACL, la limitation de trafic, une bonne segmentation réseau et des équipements tenus à jour. BoucheCousue peut intégrer ces protections dans une architecture réseau professionnelle.