
UniFi Network 11 ne se contente pas d’ajouter quelques réglages à l’interface. Ubiquiti annonce un nouveau moteur de télémétrie, des politiques SD-WAN plus fines, des listes réseau alimentées par une URL et une intégration de Matter et Thread dans la topologie. Sur le papier, la version rapproche encore UniFi d’un outil d’exploitation multisite complet.
Il faut néanmoins séparer l’annonce du 12 octobre 2026 de la disponibilité en production. La note de version 11.0.81 est actuellement réservée au programme Early Access d’Ubiquiti. Les fonctions peuvent encore évoluer et leur présence dépendra des gateways, des firmwares et des modèles utilisés. Il serait prématuré de généraliser cette version sur un parc d’entreprise.
L’intérêt de Network 11 est ailleurs : elle permet déjà de préparer les scénarios de test. Voici ce que nous surveillerions avant d’envisager un déploiement.
Ce qu’il faut retenir
- Ubiquiti annonce un moteur de télémétrie dont la capacité de montée en charge progresse de plus de 30 %. Ce chiffre vient de l’éditeur et ne constitue pas une mesure indépendante sur tous les modèles.
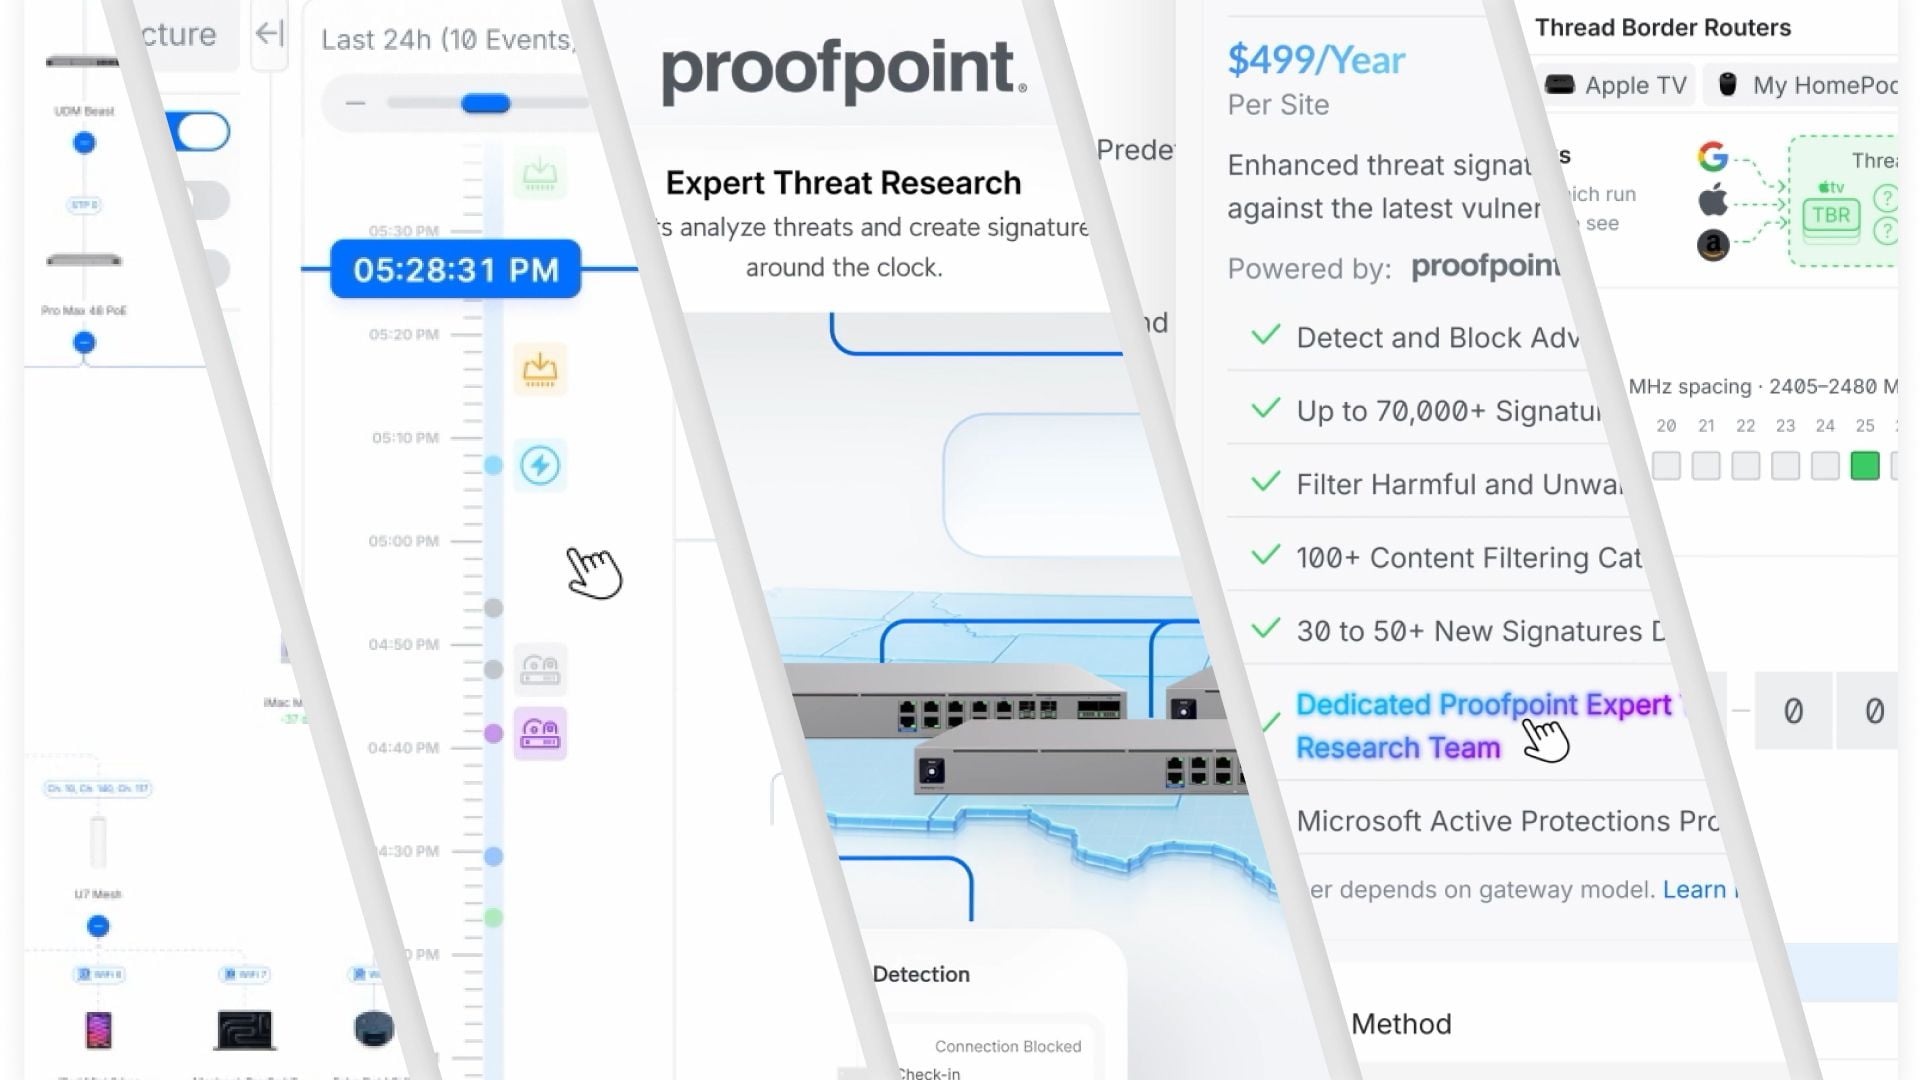
- Live Traffic Flows et Time Machine Topology doivent faciliter l’analyse d’un incident en reliant trafic actuel et évolution historique du réseau.
- Les gateways gagnent des capacités VLAN étendues, des politiques de routage simplifiées, le WiFi WAN et des Network Lists pouvant être alimentées par une URL externe.
- Les nouvelles politiques SD-WAN ajoutent des règles de bascule et du routage par application entre plusieurs sites UniFi.
- Les explications de menaces assistées par IA concernent CyberSecure Enhanced, un service premium, et ne remplacent pas la qualification d’un incident.
- UniFi devient « Matter aware » : la plateforme affiche des appareils Matter et Thread aux côtés du réseau IP, mais elle ne remplace pas le contrôleur Matter existant.
- Network 11.0.81 reste en Early Access au 12 octobre 2026. Sauvegarde, pilote et accès de secours restent indispensables.
Network 11 est encore en Early Access
Le billet d’Ubiquiti présente Network 11 comme une nouvelle étape pour la visibilité et le contrôle. La note 11.0.81, elle, se trouve dans l’espace Early Access de la communauté. Cette distinction est importante : une présentation officielle ne transforme pas automatiquement une branche de test en version recommandée pour tous les sites.
Sur un réseau d’entreprise, le changement de version doit d’abord être replacé dans son environnement. Il faut connaître le modèle de console, la version d’UniFi OS, les gateways, les switches, les bornes et leurs firmwares. Une fonction visible dans la documentation peut ne pas être disponible sur un équipement plus ancien ou demander une mise à jour complémentaire.
Network 10.5 avait introduit SafeOps, Test & Confirm et Time Machine. Network 10.6 a étendu ces mécanismes aux VPN, au VLAN de management, aux ports et aux radios. Network 11 poursuit cette trajectoire, mais avec un changement de périmètre : la plateforme veut désormais corréler davantage de télémétrie, piloter le routage multisite et représenter aussi le réseau Matter/Thread.
Nous réserverions donc 11.0.81 à une console de laboratoire ou à un site pilote non critique. Avant toute installation, il faut disposer d’une sauvegarde relue, vérifier la possibilité de revenir à la version précédente et conserver une autre façon d’accéder au site si la gateway ou l’application Network devient indisponible.
Un nouveau moteur de télémétrie pour mieux voir ce qui s’est passé
Ubiquiti annonce un moteur de télémétrie entièrement retravaillé et une capacité de montée en charge améliorée de plus de 30 %. L’éditeur ne publie pas, dans son billet, le protocole de mesure ni un tableau par modèle. Il faut donc lire ce chiffre comme une indication de conception, pas comme la promesse qu’une console précise acceptera automatiquement 30 % d’équipements ou de clients supplémentaires.
Deux nouveautés sont plus faciles à relier au quotidien : Live Traffic Flows et Time Machine Topology.
Traffic Flows détaille les sessions qui traversent une gateway UniFi : source, destination, ports, volume, durée et politique appliquée. Dans Network 11, Ubiquiti promet une vue en temps réel pour chaque appareil connecté à une gateway prise en charge. Cela peut raccourcir une investigation : vérifier qu’un poste utilise bien le tunnel prévu, retrouver un flux bloqué ou comprendre pourquoi une application quitte le WAN attendu.
Cette visibilité a cependant des prérequis. La documentation actuelle de Traffic Flows exige une gateway compatible et du stockage interne ou ajouté à la console ; plusieurs petits modèles sont exclus. Avant de bâtir une procédure autour de cette fonction, il faut donc contrôler la matrice du matériel réellement déployé, la profondeur d’historique obtenue et l’espace consommé.
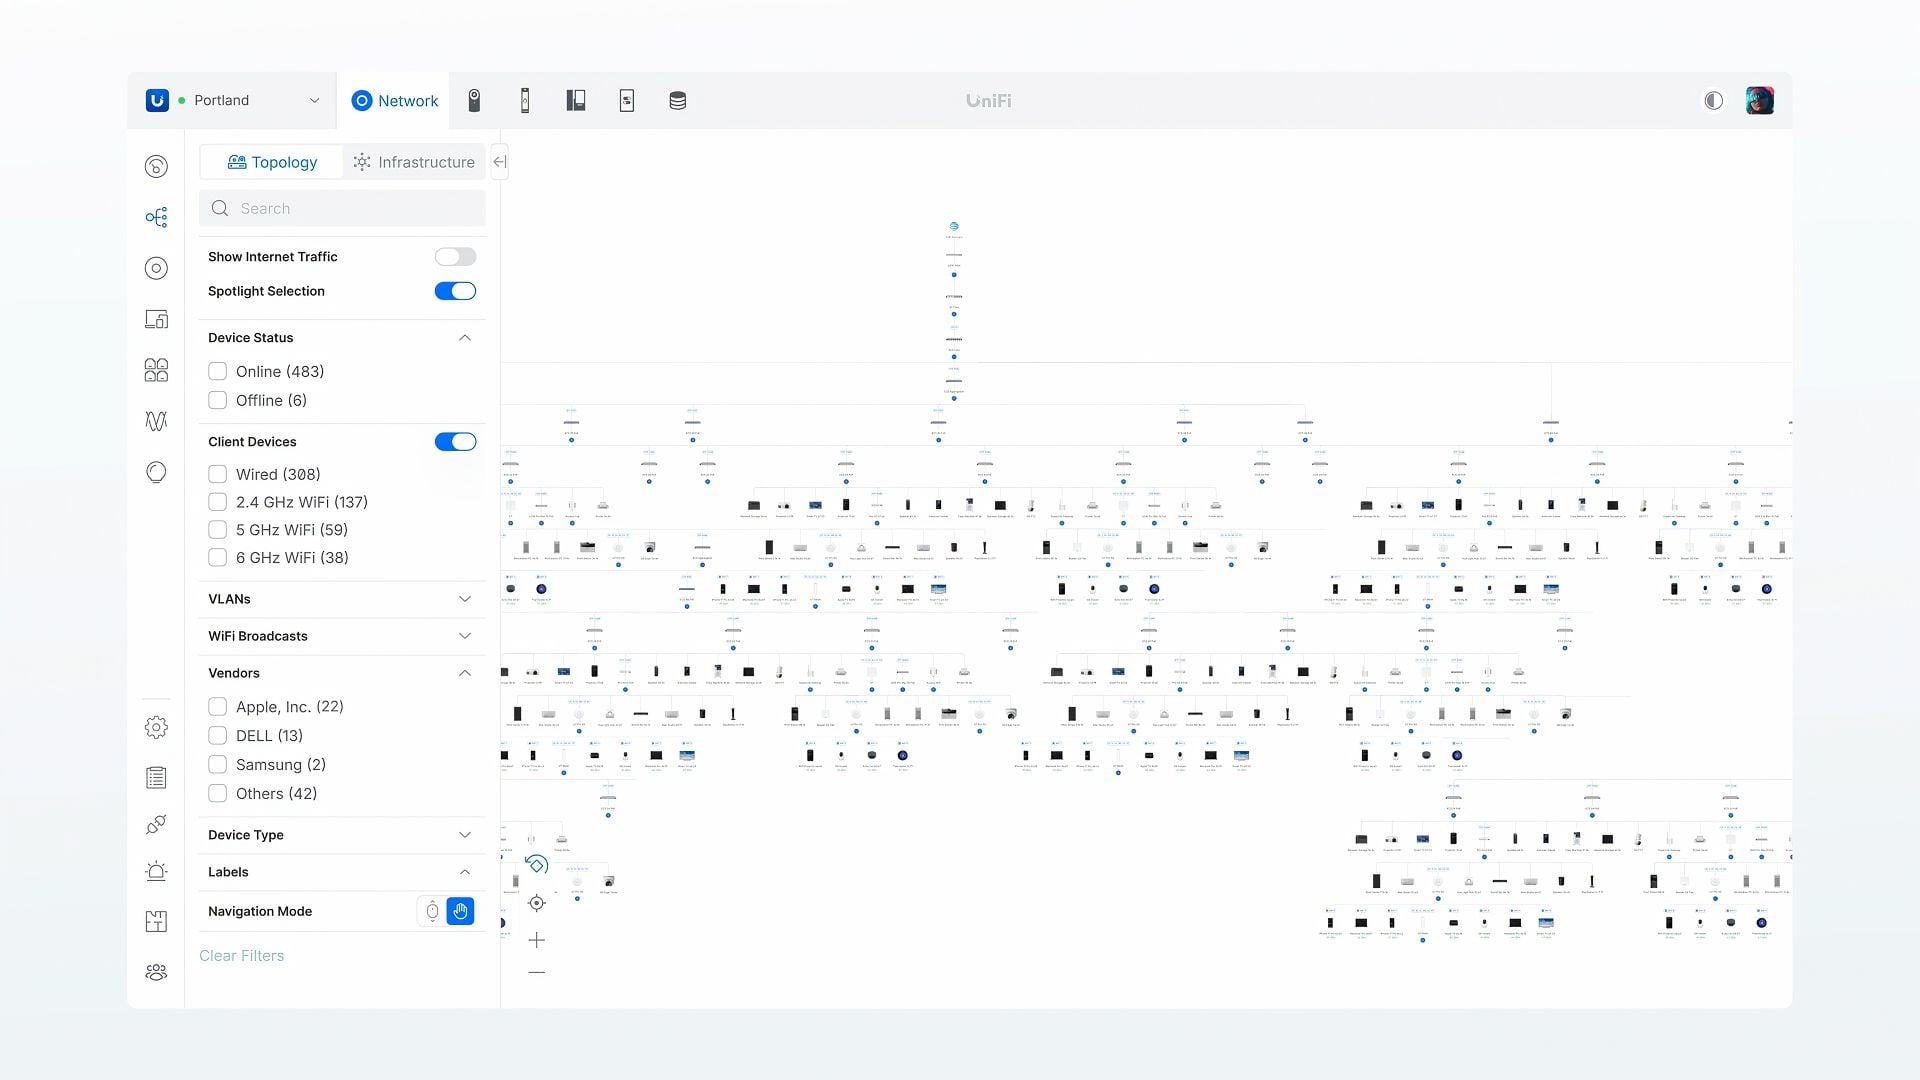
Time Machine Topology apporte une autre pièce du puzzle. La topologie ne montre plus seulement l’état présent : elle doit permettre de visualiser les changements du réseau au fil du temps. C’est utile lorsqu’un switch, une borne ou un lien a disparu avant l’ouverture du ticket, ou lorsqu’une modification a déplacé un appareil dans la topologie.
L’historique ne remplace pas le test du service. Une liaison revenue au vert ne prouve pas que la téléphonie, l’impression, la visioconférence ou une application métier fonctionne de nouveau. Il donne en revanche une chronologie plus solide pour décider où vérifier.
Network Lists : pratiques pour le routage, sensibles pour la sécurité
Network 11 étend les capacités VLAN et simplifie les politiques de routage. Ubiquiti ne donne pas, dans son annonce, de nouveaux plafonds chiffrés par gateway. Il faudra attendre une documentation détaillée avant d’associer cette mention à une capacité précise.
La nouveauté la plus opérationnelle est l’arrivée de Network Lists alimentées par une URL externe. Une liste d’adresses ou de réseaux peut ainsi rester à jour sans modifier manuellement chaque règle. Le cas d’usage est évident : maintenir les préfixes d’un fournisseur SaaS, les destinations d’un partenaire ou les ressources accessibles par un VPN.
Cette automatisation déplace aussi la confiance. Si la source distante contient une mauvaise adresse, devient indisponible ou est compromise, les politiques qui en dépendent peuvent autoriser, bloquer ou router un trafic inattendu. La liste distante doit être traitée comme une dépendance de production.
Nous recommanderions de l’héberger sur une source contrôlée, servie en HTTPS, avec un processus de validation et un historique des versions. Avant de l’associer à une règle critique, testez les formats acceptés, le comportement en cas d’erreur et ce que conserve la gateway lorsque l’URL ne répond plus. Une liste dynamique ne doit pas supprimer la possibilité de comprendre quelle valeur était active au moment d’un incident.
WiFi WAN : un secours utile, pas un double accès magique
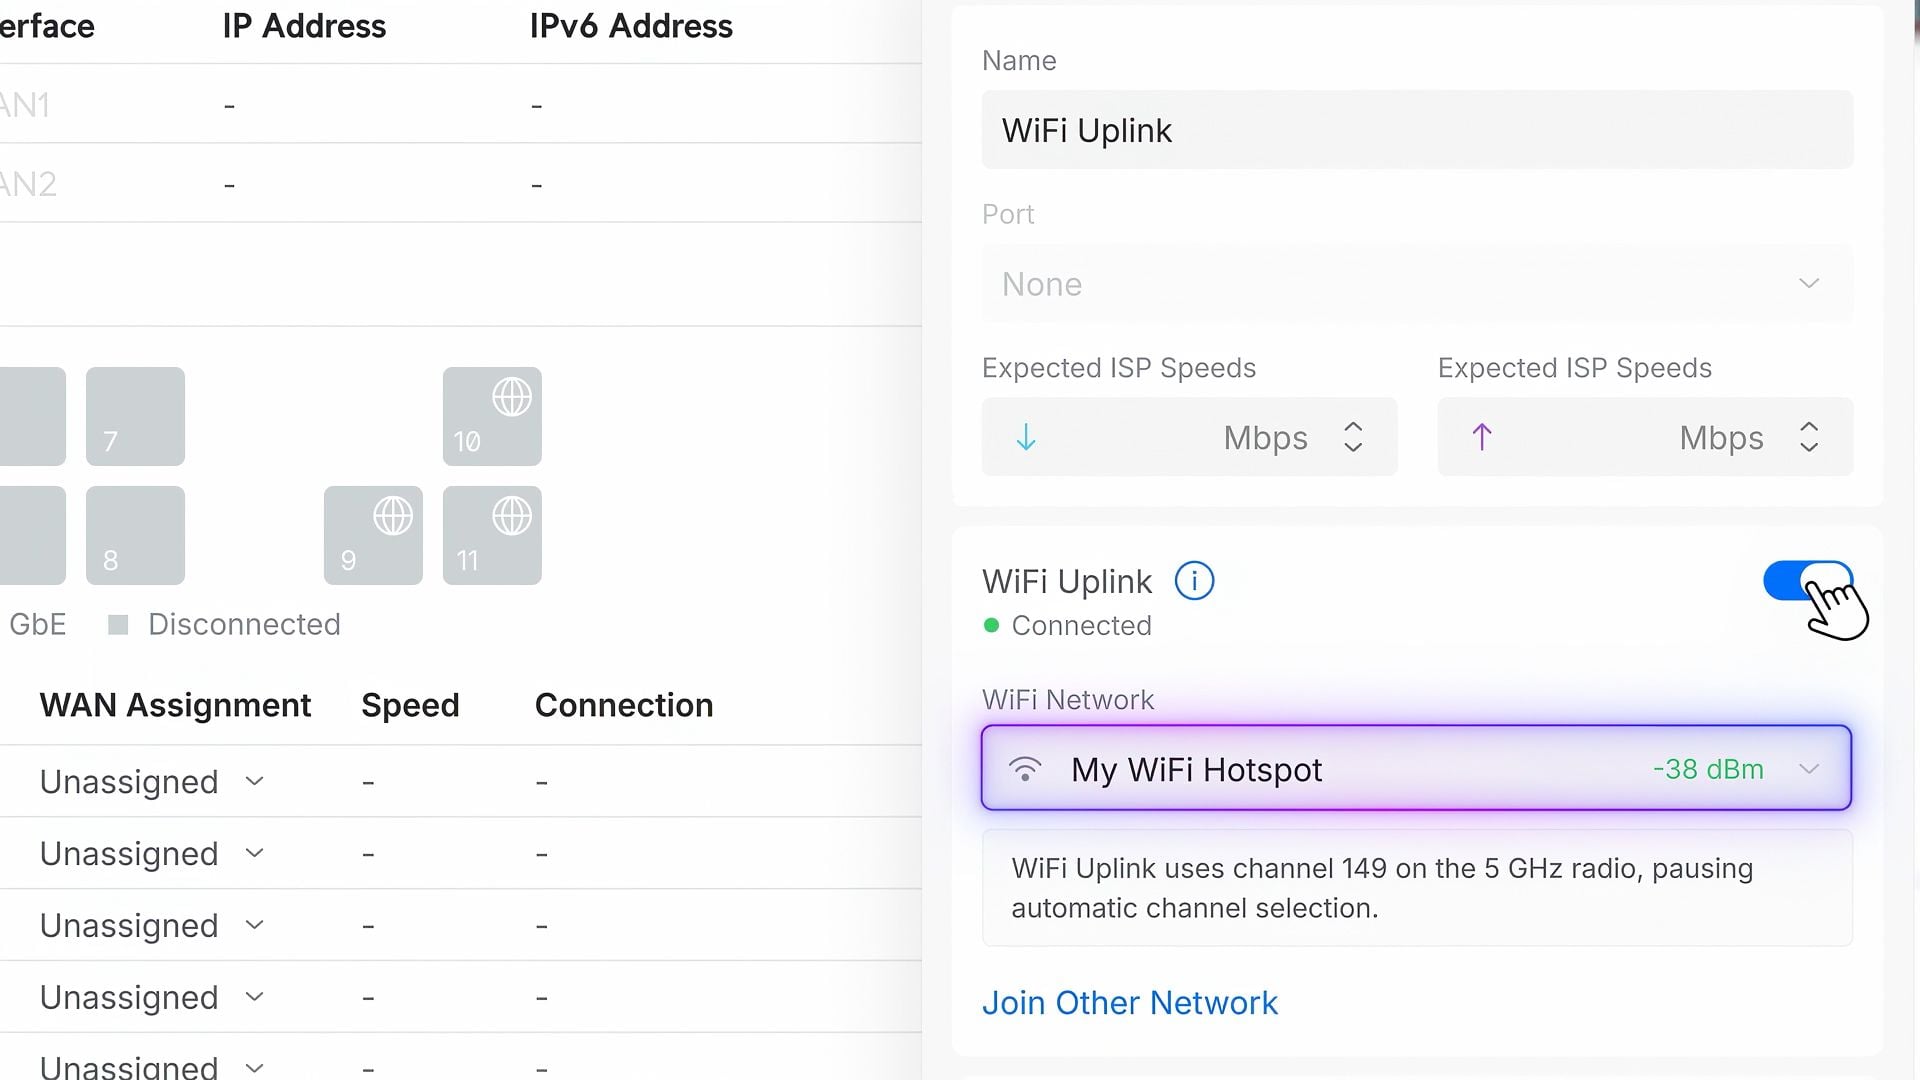
Sur les modèles compatibles, Network 11 peut utiliser un réseau Wi-Fi comme connexion WAN principale ou de secours. Le billet cite notamment le partage de connexion d’un téléphone.
Pour un petit site, un chantier ou une intervention temporaire, cette option peut rétablir rapidement un accès lorsque la fibre ou le câble tombe. Elle évite d’ajouter immédiatement un modem cellulaire dédié pour un besoin ponctuel.
Elle ne fournit pas pour autant les garanties d’un second accès professionnel. Le téléphone peut quitter les lieux, manquer de batterie, changer de nom de réseau ou appliquer une limite de données. Le lien mobile peut aussi utiliser du partage d’adresse, présenter une latence élevée ou ne pas permettre les mêmes usages entrants que la connexion principale.
Le pilote doit vérifier le temps de bascule, le retour vers le WAN habituel, le DNS, les VPN et les applications qui gardent des sessions longues. Il faut également identifier la personne responsable du terminal et documenter le mot de passe sans le disperser dans les procédures. Pour un site critique, une solution 4G ou 5G administrée reste plus prévisible. Notre article sur UniFi 5G Backup détaille cette approche dédiée.
Le SD-WAN gagne des politiques de bascule et du routage par application
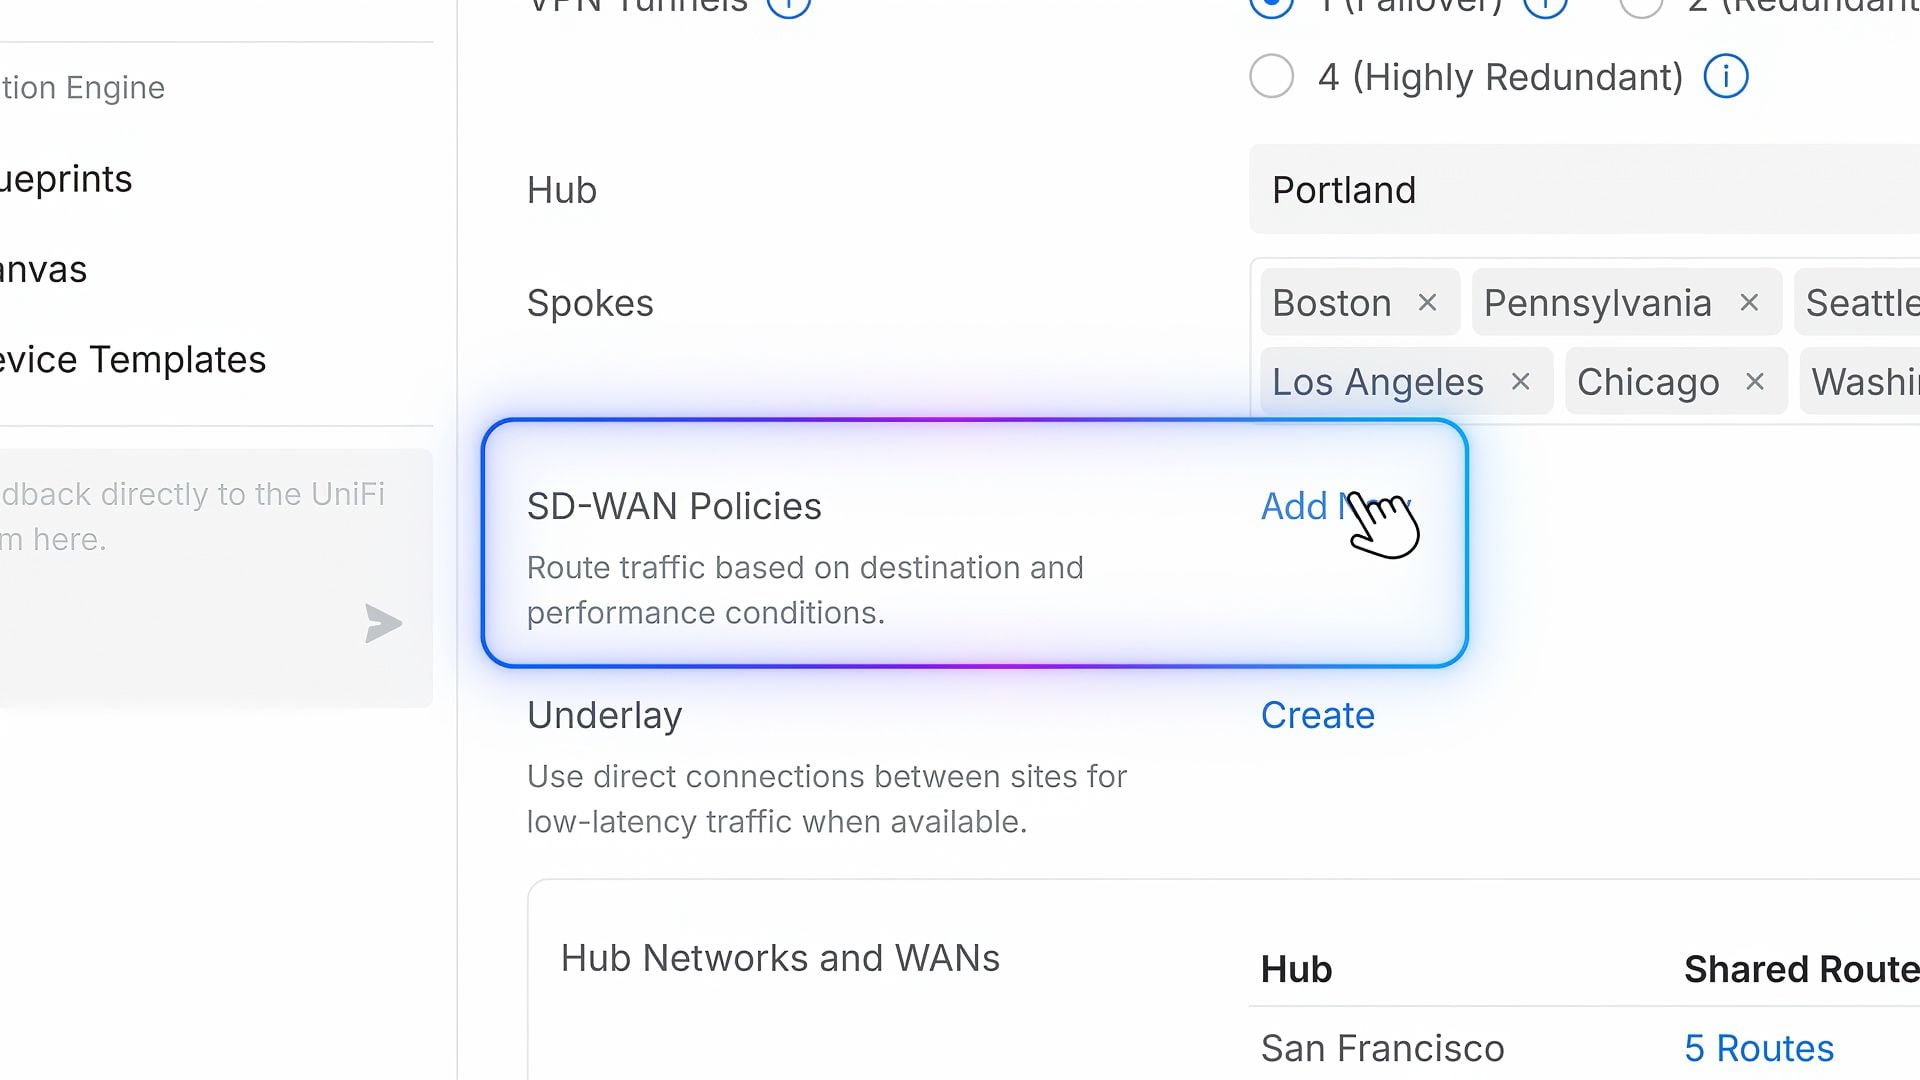
Network 11 ajoute des politiques SD-WAN pour gérer le failover et le routage personnalisé des applications sur plusieurs sites UniFi. L’objectif est de choisir plus précisément le chemin emprunté par un trafic et d’appliquer des règles cohérentes à une organisation distribuée.
Le bénéfice est concret. Une entreprise peut vouloir faire passer la visioconférence par le lien le plus stable, conserver un accès de secours pour les applications prioritaires ou diriger certains flux vers une sortie Internet précise. Dans un environnement multisite, une politique centralisée réduit les différences de configuration entre agences.
Il faut toutefois définir ce que signifie une bascule réussie. Le tunnel peut être remonté alors que l’application n’a pas retrouvé sa session. Un flux peut aussi être classé différemment après une mise à jour de signatures. Le test doit donc se faire depuis un poste utilisateur et couvrir la coupure, la convergence, le retour au lien principal et les éventuelles sessions interrompues.
Avant le pilote, documentez également les dépendances : gateways prises en charge, topologie WAN, plages privées, NAT, DNS et applications concernées. Une politique simple et observable vaut mieux qu’une collection de règles dont personne ne peut expliquer la priorité six mois plus tard.
CyberSecure Enhanced explique les menaces avec l’aide de l’IA
Ubiquiti annonce des mises à jour quotidiennes de signatures Proofpoint et des explications assistées par IA pour les alertes de CyberSecure Enhanced. L’interface doit aider à comprendre le périmètre, le risque, l’impact et les actions possibles.
Cette fonction ne concerne pas la protection IDS/IPS de base seule. CyberSecure Enhanced est un service premium par site. Sa documentation demande notamment une gateway et des versions compatibles, ainsi que l’accès distant pour activer et maintenir l’abonnement. Les capacités varient aussi selon le matériel et la région.
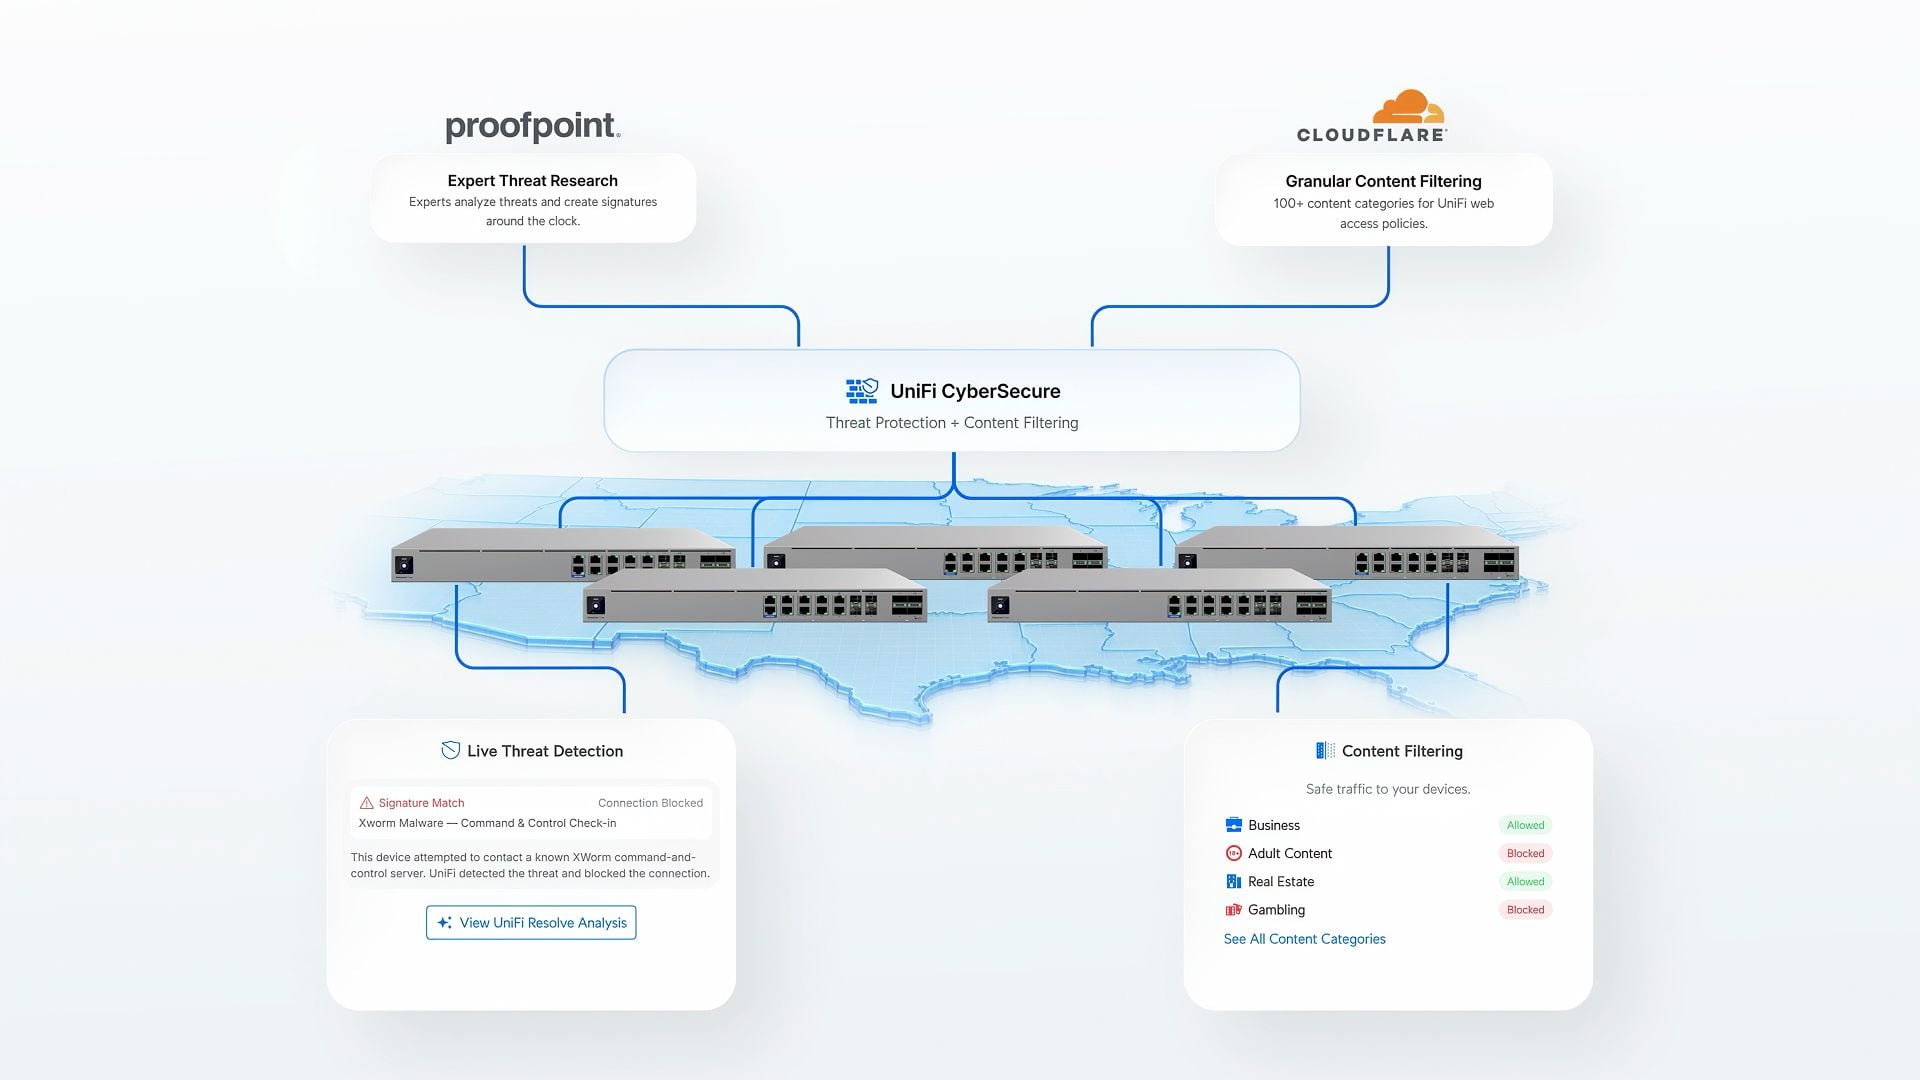
Une explication plus lisible peut accélérer le tri, surtout lorsqu’une signature porte un nom difficile à relier à l’usage observé. Elle ne prouve pas qu’un terminal est compromis. L’alerte doit être rapprochée des flux, de l’adresse concernée, des journaux du poste et du comportement attendu de l’application.
L’IA doit donc être utilisée comme une aide à la qualification. L’administrateur doit conserver les éléments techniques qui soutiennent l’explication, vérifier l’action proposée et mesurer son effet. Bloquer une destination peut réduire le risque ; cela ne nettoie pas un poste déjà compromis et peut aussi interrompre un service légitime.
Matter et Thread entrent dans la topologie UniFi
C’est la nouveauté la plus inhabituelle de Network 11. UniFi devient Matter aware et peut travailler aux côtés des contrôleurs Matter existants. Après saisie d’un code d’appairage, la plateforme doit afficher l’état d’un appareil, son firmware, sa batterie et la qualité de son signal.
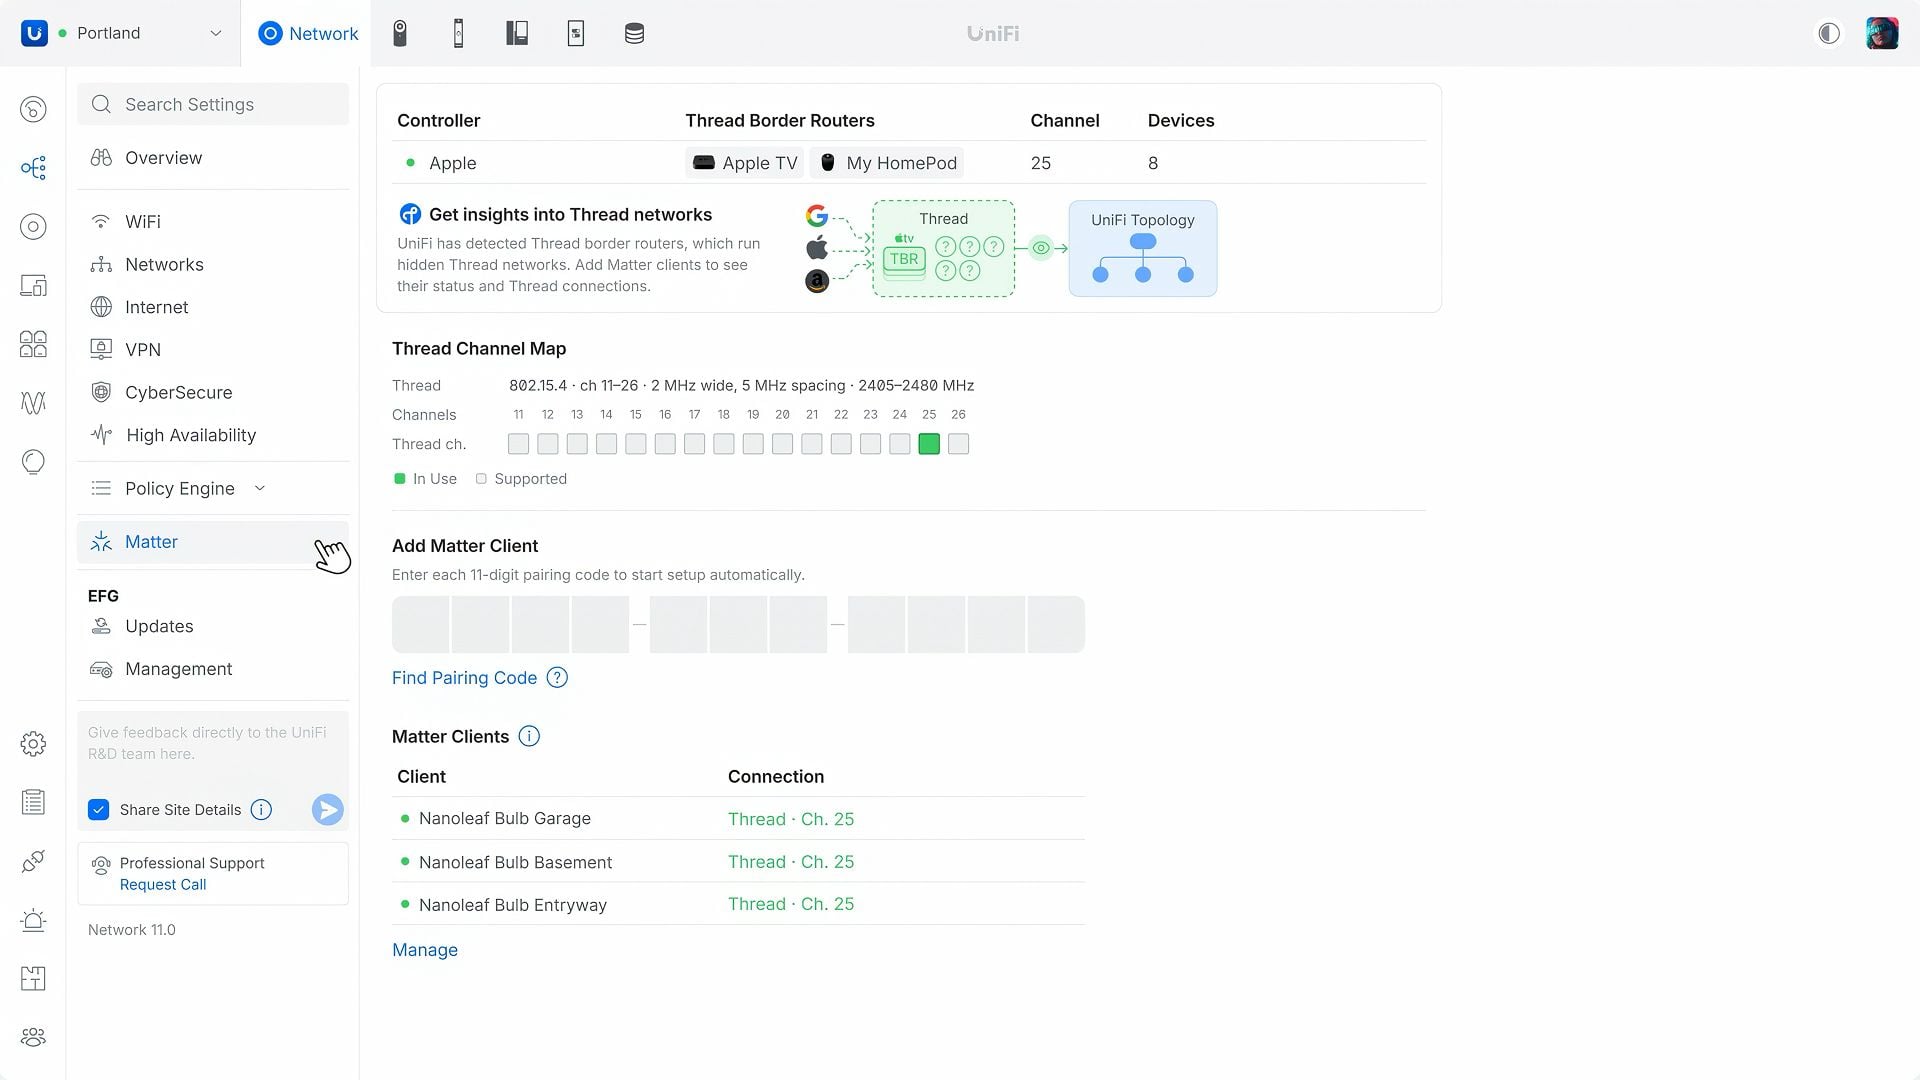
La topologie réunit ensuite les appareils IP et Thread. Des alertes personnalisées peuvent surveiller un équipement critique, tandis que les informations de connectivité doivent aider à distinguer une panne IP d’un problème sur le réseau maillé Thread.
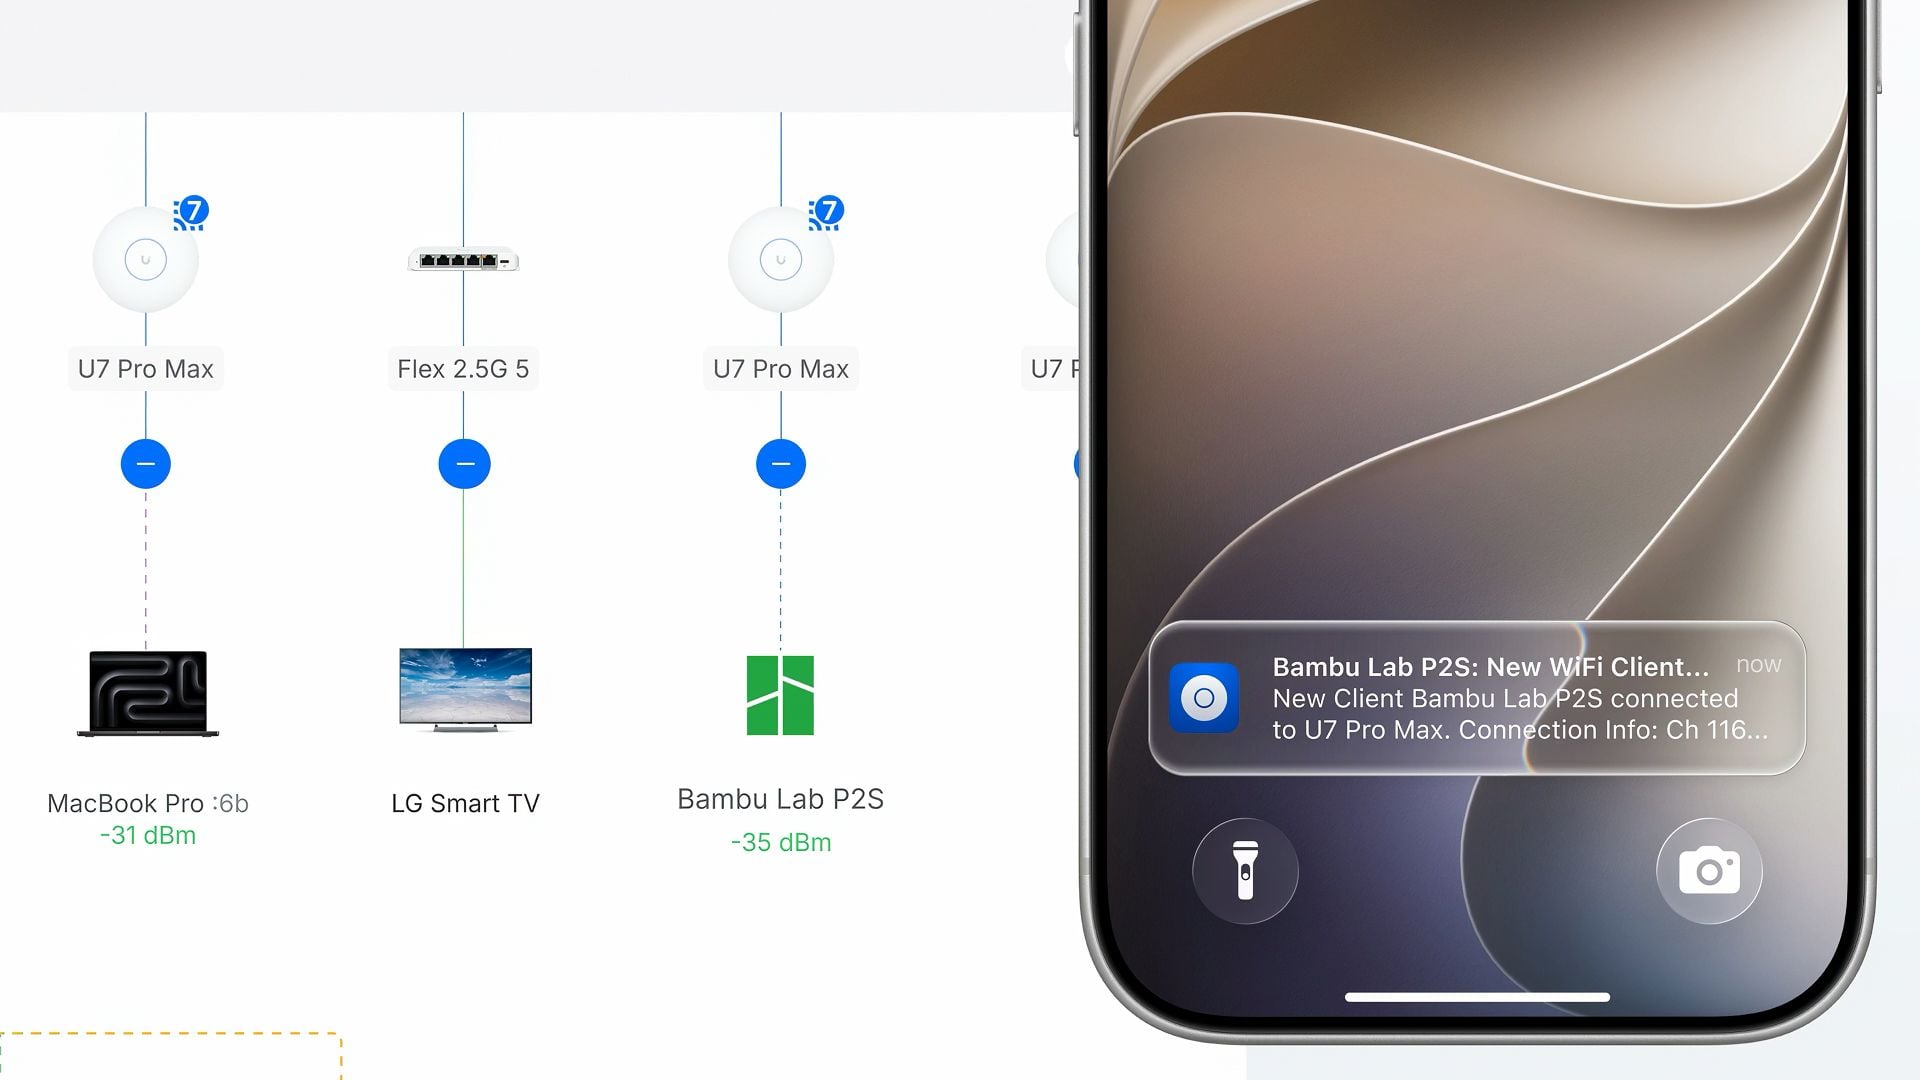
Cette intégration apporte de la visibilité, pas nécessairement le contrôle fonctionnel de tous les appareils. Le billet d’Ubiquiti précise que Network 11 fonctionne avec le contrôleur Matter déjà en place ; il ne dit pas qu’UniFi le remplace. Il faudra vérifier, appareil par appareil, les informations réellement remontées et les dépendances au contrôleur et au routeur de bordure Thread.
Le code d’appairage Matter mérite aussi la même attention qu’un secret de provisioning. Il ne doit pas être copié dans un ticket ouvert ou photographié sans contrôle. Pour un bâtiment professionnel, nous commencerions sur un VLAN et un ensemble d’appareils de test, avec une liste claire des responsables et des alertes attendues.
La topologie unifiée sera particulièrement intéressante pour les capteurs sur batterie, les équipements techniques et certains usages de bâtiment connecté. Elle ne dispense pas de segmenter les objets, de maintenir leur firmware ni de prévoir ce qu’il se passe lorsque le contrôleur Matter ou le réseau Thread est indisponible.
Les icônes personnalisées améliorent surtout l’inventaire
Network 11 permet enfin de créer une icône à partir de la caméra de l’application mobile ou d’importer sa propre image depuis le navigateur. La fonction est moins structurante que le SD-WAN ou Matter, mais elle peut améliorer la lecture d’un parc où de nombreux appareils restent mal identifiés.
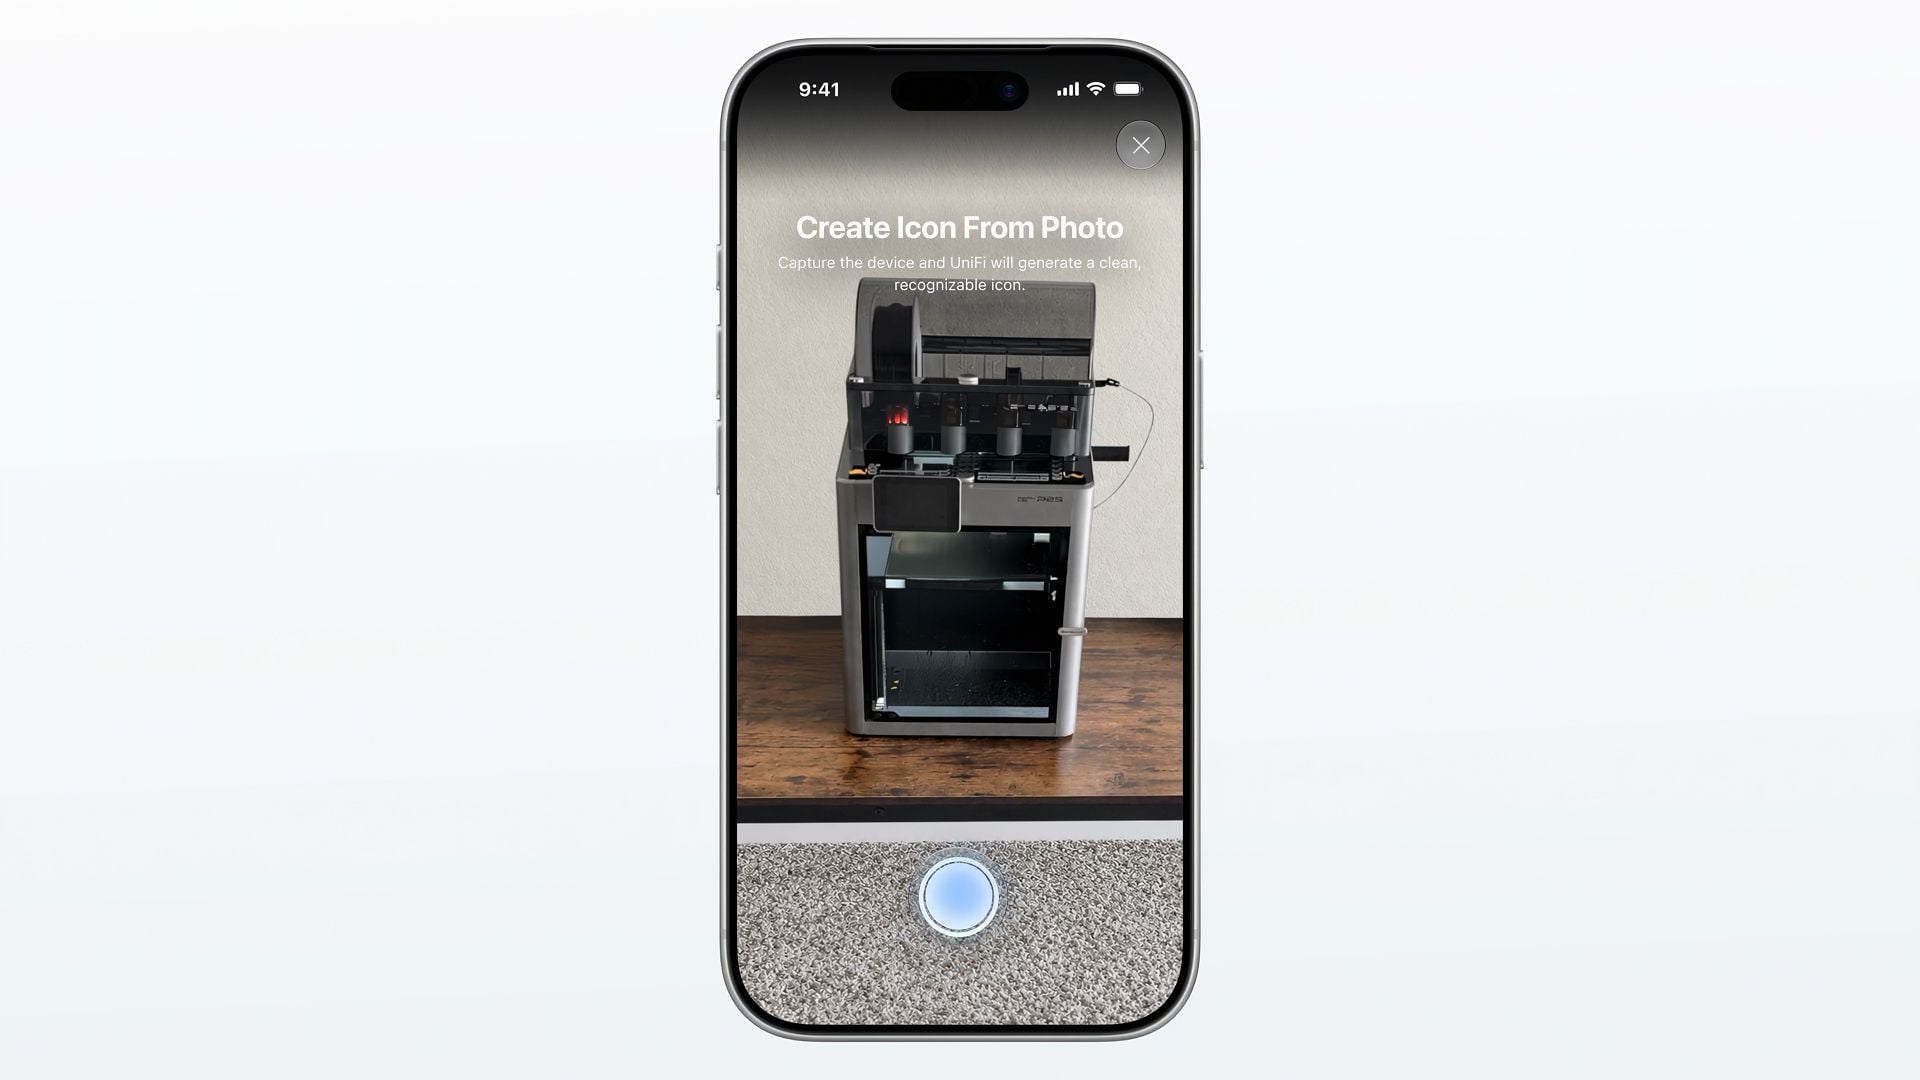
Une icône ne doit toutefois pas remplacer un nom explicite, une adresse documentée et une localisation fiable. « Écran salle 2 » reste plus utile qu’une photographie sans convention de nommage. Utilisée avec des règles simples, la personnalisation peut rendre la topologie plus accessible au support et aux personnes qui ne connaissent pas chaque référence.
Plan de test recommandé pour UniFi Network 11
Nous préparerions le pilote en sept étapes.
- Inventorier la plateforme. Relever la console, UniFi OS, la gateway, les switches, les bornes, leurs firmwares et la méthode de sauvegarde. Confirmer que 11.0.81 est bien une version Early Access au moment du test.
- Conserver un état de référence. Exporter ou noter les VLAN, règles, routes, VPN, WAN, topologie et principaux indicateurs. Définir ce qui permettra de conclure que le réseau fonctionne après la mise à jour.
- Tester la télémétrie. Vérifier les modèles compatibles avec Traffic Flows, le stockage requis, la profondeur de l’historique et le comportement de Time Machine après une modification connue.
- Limiter les politiques dynamiques. Commencer avec une Network List contrôlée et une règle sans impact critique. Observer les mises à jour, les erreurs et le comportement lorsque la source n’est plus joignable.
- Provoquer une bascule maîtrisée. Tester WiFi WAN ou le SD-WAN pendant une fenêtre prévue. Mesurer la coupure réelle depuis un poste, la reprise des applications et le retour au lien normal.
- Isoler le pilote Matter. Utiliser quelques équipements autorisés, sur un segment identifié, et vérifier ce qu’UniFi voit réellement sans modifier le fonctionnement du contrôleur existant.
- Décider avec des critères écrits. Stabilité, temps de diagnostic, incidents apparus, fonctions absentes selon le matériel et capacité de retour arrière doivent guider la suite du déploiement.
Un tableau de bord plus riche n’est pas une recette. La validation doit atteindre les usages : accès aux applications, appels, impression, audiovisuel, objets connectés et accès distant. C’est seulement après cette vérification qu’un site pilote peut être considéré comme concluant.
Notre avis sur UniFi Network 11
Network 11 marque une évolution cohérente d’UniFi vers l’exploitation multisite. La télémétrie en temps réel et historique peut raccourcir certains diagnostics. Les listes dynamiques et les politiques SD-WAN donnent davantage de souplesse au routage. L’intégration de Matter et Thread ouvre enfin une vue intéressante sur les objets du bâtiment.
Les limites sont tout aussi importantes. Ubiquiti ne chiffre pas encore l’augmentation de capacité VLAN par modèle. Plusieurs fonctions dépendent d’une gateway compatible, du stockage, de firmwares complémentaires ou d’un abonnement CyberSecure Enhanced. Quant à Matter, la visibilité annoncée ne doit pas être confondue avec une prise de contrôle universelle des équipements.
Au 12 octobre 2026, nous ne recommanderions donc pas le passage généralisé à Network 11.0.81. En revanche, les entreprises qui exploitent plusieurs sites, des politiques de routage avancées ou des appareils Matter peuvent préparer un pilote. L’objectif n’est pas d’installer une version majeure le plus vite possible, mais de vérifier si ses nouvelles informations améliorent réellement les décisions d’exploitation.
FAQ
UniFi Network 11 est-il déjà stable ?
La branche 11.0.81 consultée le 12 octobre 2026 est proposée dans le programme Early Access d’Ubiquiti. Elle doit être testée sur un environnement pilote avant tout déploiement en production.
L’intégration Matter remplace-t-elle un contrôleur Matter ?
Non. Ubiquiti indique que Network 11 fonctionne aux côtés des contrôleurs Matter existants. La nouveauté porte surtout sur l’inventaire, l’état, les alertes et la représentation des connexions IP et Thread.
Les explications de menaces par IA sont-elles incluses gratuitement ?
L’annonce les associe à CyberSecure Enhanced, le service premium de sécurité d’Ubiquiti. Il faut vérifier l’abonnement, la région, la gateway et les versions requises pour chaque site.
Une liste réseau externe peut-elle alimenter automatiquement une règle firewall ?
Network 11 annonce la prise en charge d’URL externes dans Network Lists. Avant de l’utiliser pour une règle critique, il faut contrôler la source, le format, les mises à jour et le comportement en cas d’indisponibilité.
WiFi WAN remplace-t-il un second accès Internet professionnel ?
Il peut fournir un secours ponctuel sur les modèles compatibles, par exemple via le partage de connexion d’un téléphone. Il n’apporte pas à lui seul la disponibilité, l’autonomie ni les garanties d’un accès cellulaire dédié.
Besoin d’aide ?
BoucheCousue vous aide à préparer un pilote UniFi Network 11, vérifier les prérequis de vos gateways et tester les bascules, les politiques de routage et les usages métiers avant un déploiement plus large.
Sources et références
6 références
- Ubiquiti — Introducing UniFi Network 11 — 12 octobre 2026
- Ubiquiti — vidéo Introducing: UniFi Network 11
- Ubiquiti Community — UniFi Network Application 11.0.81 — page Early Access consultée le 12 octobre 2026
- Ubiquiti Help Center — Traffic Flows and Traffic Logging in UniFi Network — documentation consultée le 12 octobre 2026
- Ubiquiti Help Center — UniFi CyberSecure Enhanced by Proofpoint and Cloudflare — documentation consultée le 12 octobre 2026
- Ubiquiti Help Center — Traffic & Policy Management in UniFi — documentation consultée le 12 octobre 2026